- Košarica je prazna!
- Nadaljujte z nakupom

19. december 2026 – pomemben rok za uskladitev z zakonodajo o kibernetski varnosti
-
Zapisal Antivirusi
- Posted on
- Informacijska varnost
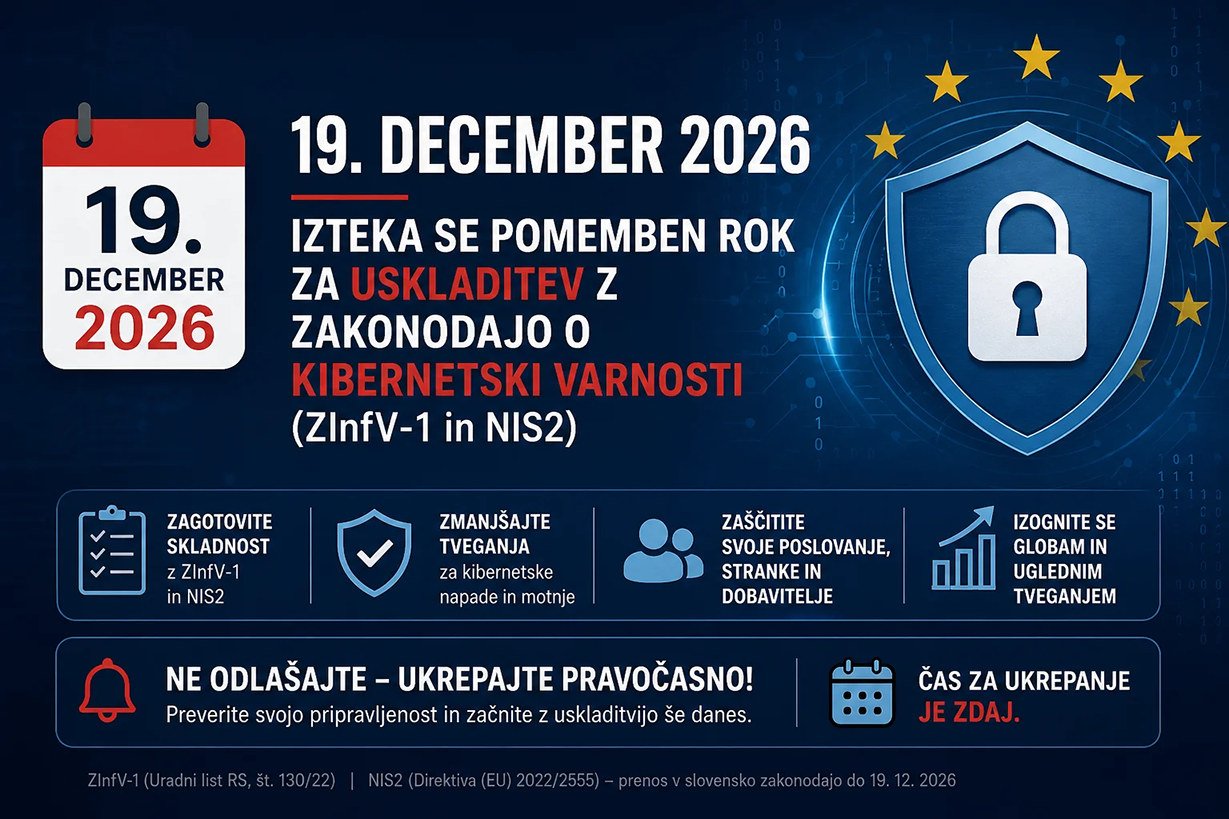
Slovenskim podjetjem, ki sodijo med nove zavezance po Zakonu o informacijski varnosti (ZInfV-1), se izteka rok za vzpostavitev predpisane varnostne dokumentacije in uvedbo ukrepov kibernetske varnosti. Do 19. decembra 2026 morajo izpolniti zahteve, ki izhajajo iz evropske direktive NIS 2 in slovenskega zakona ZInfV-1.
Zakaj prav 19. december 2026?
ZInfV-1 je začel veljati 19. junija 2025. Njegov 62. člen določa 18-mesečno prehodno obdobje za sprejetje ukrepov iz 21. in 22. člena zakona, ki se izteče 19. decembra 2026.
Za nekatere zavezance, predvsem tiste, ki so bili zavezanci že po prejšnji zakonodaji, se je rok iztekel že 19. junija 2026.
Kaj morajo imeti podjetja urejeno?
Podjetja, za katera velja navedeni rok, morajo do tega datuma zagotoviti predvsem:
- Varnostno dokumentacijo: politiko informacijske varnosti, popis informacijskih sredstev in predpisane varnostne načrte.
- Analizo tveganj: prepoznavanje, ocenjevanje in obvladovanje kibernetskih tveganj.
- Tehnične varnostne ukrepe: zaščito pred zlonamerno programsko opremo, upravljanje dostopov, večfaktorsko avtentikacijo, varnostne kopije in druge predpisane ukrepe.
- Neprekinjeno poslovanje: načrt zagotavljanja delovanja in obnove informacijskih sistemov ob incidentih.
- Odzivanje na incidente: vzpostavljene postopke za obravnavo in pravočasno prijavljanje pomembnih varnostnih incidentov.
- Varnost dobavne verige: obvladovanje tveganj, povezanih z zunanjimi izvajalci in ponudniki IT-storitev.
- Organizacijske ukrepe: določene odgovornosti, ustrezno usposabljanje zaposlenih ter nadzor nad izvajanjem varnostnih ukrepov.
Ali zakon velja za vsa podjetja?
Ne. ZInfV-1 velja predvsem za bistvene in pomembne subjekte v določenih sektorjih, kot so energetika, zdravstvo, promet, proizvodnja, digitalna infrastruktura in upravljanje storitev IKT. Zavezanost je odvisna od dejavnosti, velikosti podjetja in zakonsko določenih izjem.
Podjetja, ki so izpolnjevala merila ob uveljavitvi zakona, bi morala samoregistracijo opraviti že do 19. decembra 2025.
Kakšne so posledice neizpolnjevanja obveznosti?
Neizpolnjevanje zahtev ZInfV-1 lahko povzroči inšpekcijske ukrepe in visoke denarne kazni. Pomembno je poudariti, da zgolj pripravljena dokumentacija ne zadostuje – varnostni ukrepi morajo biti tudi dejansko vzpostavljeni in izvedljivi v praksi.
19. december 2026 tako ni zgolj administrativni rok, temveč pomemben mejnik pri zagotavljanju kibernetske odpornosti slovenskih organizacij.
Potrebujete pomoč?
Pišite nam na info@antivirusi.si ali info@nis2.si